Accès aux données et confidentialité
Votre organisation et votre rôle décident de ce que vous voyez. Ce qui reste privé, ce qu’Ask Intelligence lit, ce que savent les administrateurs, la sécurité des connexions.
Quelques règles suffisent à décider ce que chacun voit dans Intelligence. La première couvre presque tous les cas : vous voyez ce que détient votre organisation, dans les limites de votre rôle. Les autres règlent le reste, à savoir les données sans marque, Ask Intelligence, ce que les administrateurs savent de vous et vos ouvertures de session.
Votre organisation et votre rôle décident
La plupart des données d’Intelligence appartiennent à une marque : mots-clés, contenus, posts, publicités, conversations du service client, fichiers de marque. Chaque marque relève d’une seule organisation, et chaque membre de cette organisation voit toutes ses marques et y travaille, quel que soit son rôle.
D’une personne à l’autre, seul change ce qu’elle a le droit de faire de ces données :
| Ce qui décide | Ce que cela détermine |
|---|---|
| Votre organisation | Les capacités et les modules qu’elle a achetés, et les marques qu’elle détient. Les marques et les données d’une autre organisation vous restent toujours fermées. |
| Votre rôle | Ce que vous pouvez consulter, créer, modifier ou supprimer dans chaque module. |
| Vos droits et réglages personnels | Ce qu’un administrateur a fixé pour vous seul, par-dessus votre rôle : droits module par module, modules désactivés, systèmes connectés. |
Il n’y a aucune marque à attribuer ni à retirer personne par personne. Chaque marque de votre organisation figure dans le sélecteur de marque et dans les listes, ses fichiers apparaissent dans la Bibliothèque de contenus, et Ask Intelligence comme les agents la lisent pour vous, dans les limites de votre rôle. Voir Marques.
Les données de l’organisation suivent le module
Certaines données ne relèvent d’aucune marque. Le pipeline commercial, le CRM, le tableau de projet et les fichiers ouverts à toute l’organisation appartiennent à l’organisation elle-même.
Quiconque a le module voit ces données. Si votre organisation a Ventes et que votre rôle permet de consulter le CRM, vous voyez tout le CRM.
Un administrateur resserre ou élargit les droits personne par personne. Nul ne dépasse pour autant ce que l’organisation a elle-même activé. Voir Rôles et droits.
Votre travail reste le vôtre tant que vous ne le partagez pas
Ce que vous produisez sans marque, classé sous Aucune marque, vous appartient. Un post écrit pour vous seul, une image essayée au passage : vous êtes le seul à les voir tant que vous ne les partagez pas.
Au moment de partager, vous choisissez : Moi seulement ou Toute l’organisation. Le partage ne déplace rien : l’élément reste sous Aucune marque et vous pouvez revenir en arrière. Envoyer un élément en validation le montre aussi au collègue désigné comme validateur.
Important : être administrateur ne donne pas accès au travail non partagé d’un collègue. La suppression obéit à la règle inverse : dès que l’organisation voit un élément, seul un administrateur peut le supprimer.
Les tâches obéissent à une logique voisine. Une tâche hors projet ne concerne que son auteur et la personne à qui elle est assignée. Une tâche rattachée à un projet s’ouvre à l’équipe de ce projet et aux administrateurs qui composent les équipes.
Les agents lisent ce que leur périmètre autorise
Un agent ne lit que les marques qu’on lui a confiées, et seulement les modules que ces marques ont activés. Quand vous montez un agent de toutes pièces, la liste des données proposées se limite aux fonctionnalités que vous voyez vous-même. Une exécution ne traverse jamais deux organisations.
Un agent peut lire plusieurs marques de votre organisation en une seule exécution. Plus de détails dans Agents.
Ce que la Bibliothèque de contenus laisse voir
Chaque fichier de la Bibliothèque de contenus relève soit de toute l’organisation, soit d’une seule marque. Vous voyez les deux : les fichiers communs à l’organisation et ceux de chacune de ses marques. Les fichiers sous Aucune marque suivent la règle de partage ci-dessus. Voir Bibliothèque de contenus.
Ce qu’Ask Intelligence peut lire
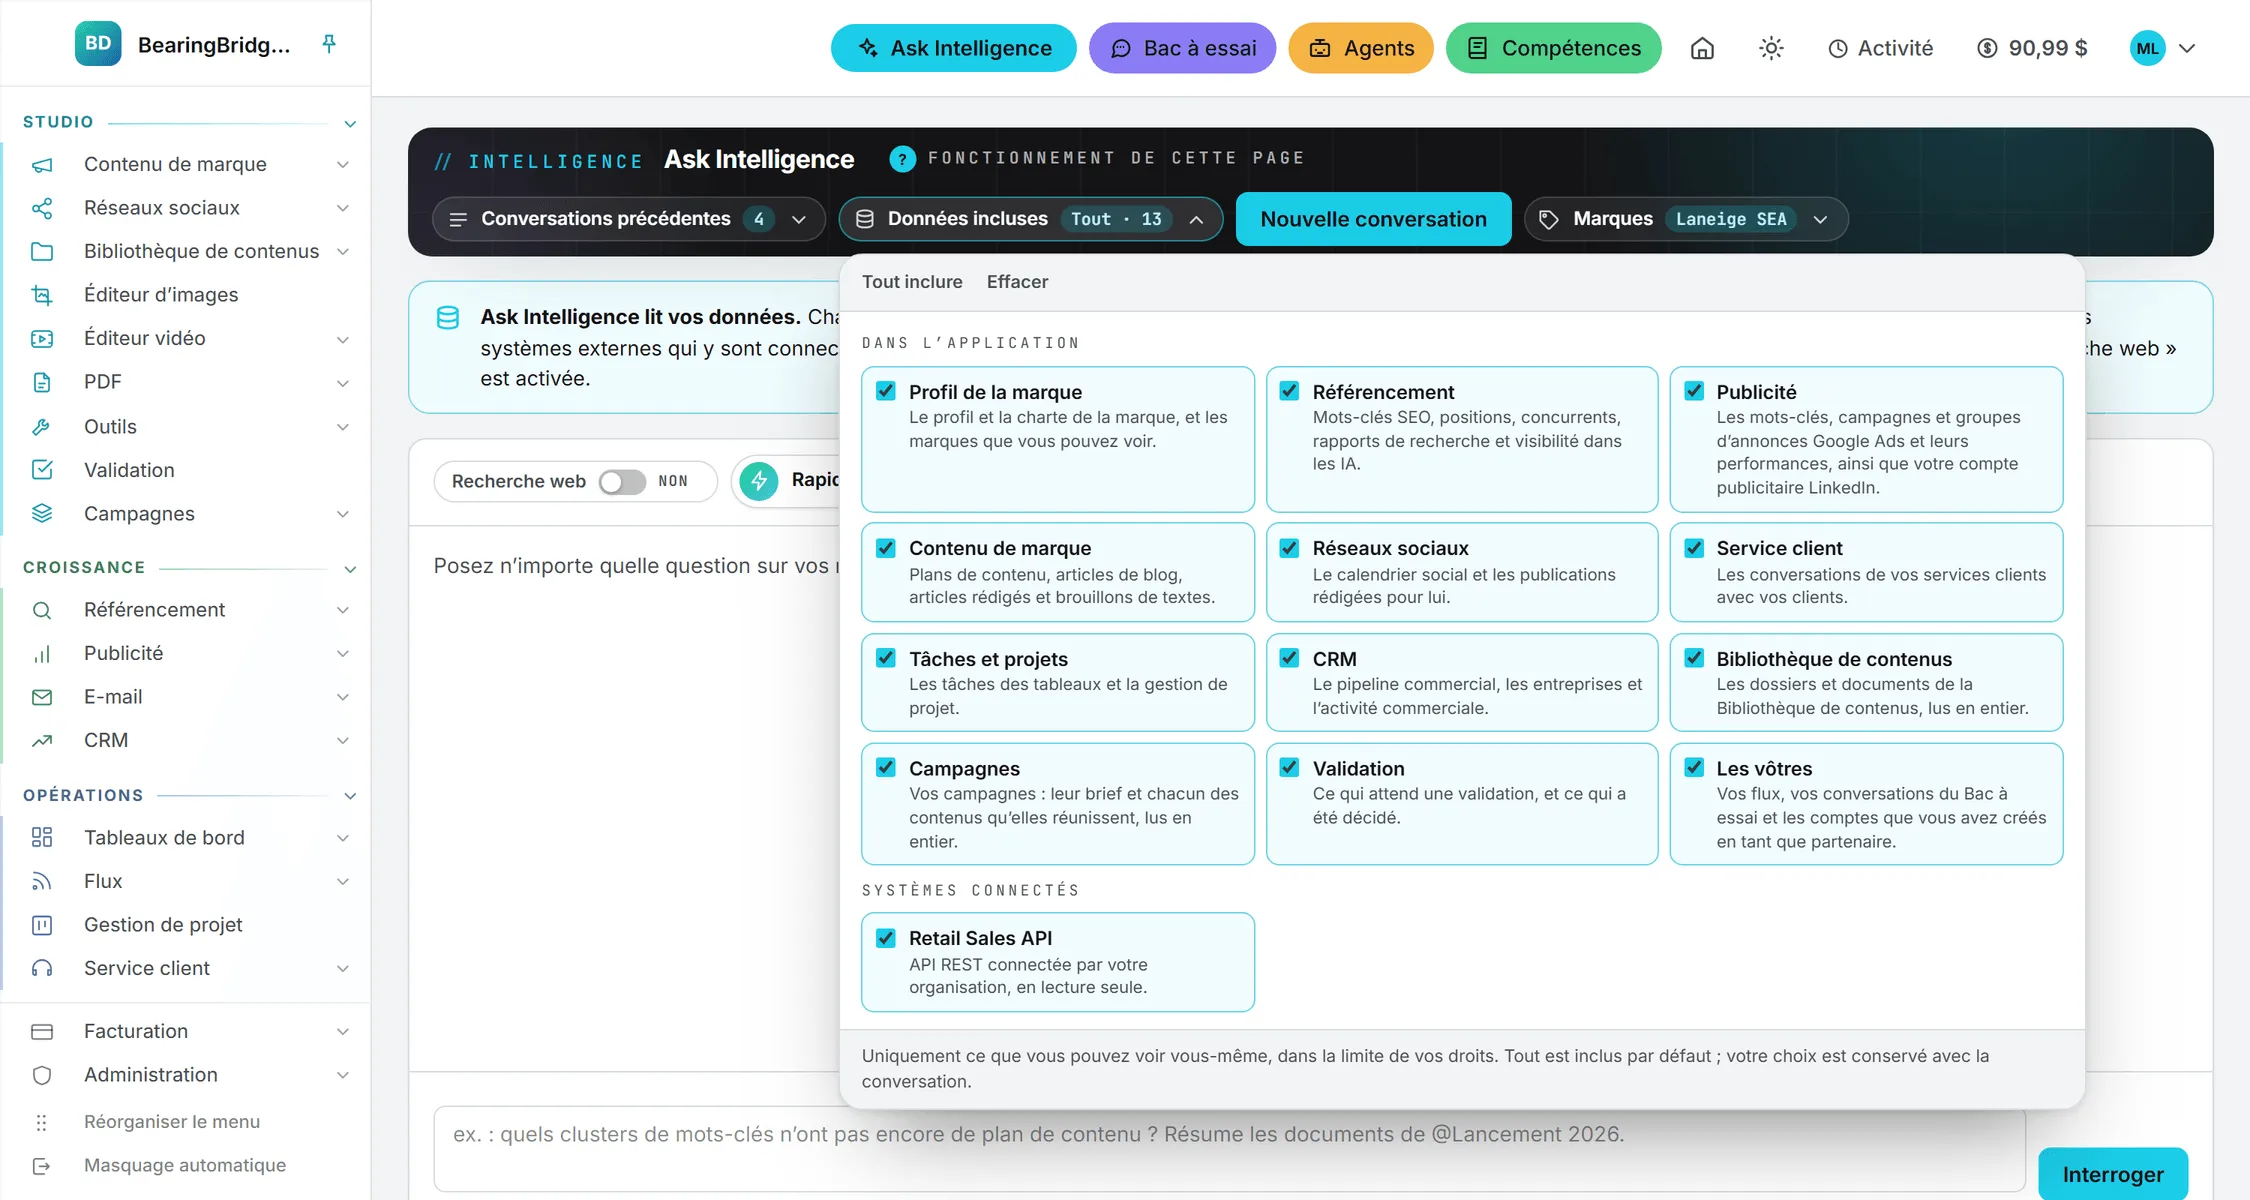
Ask Intelligence a été conçu pour ne pas sortir de vos données. Il puise dans ce à quoi vous accédez déjà dans l’application et dans les systèmes qui y sont raccordés. Il ne regarde au-dehors que si vous activez la recherche web.
Il lit les données de vos marques dans les différents modules, les données d’organisation que vous avez le droit de voir, la Bibliothèque de contenus, vos flux et vos conversations du Bac à essai. Il ne lit ni la liste de l’équipe, ni les compétences, ni les agents et leurs rapports, ni les dépenses et la facturation.
Vous resserrez encore ce périmètre pour une conversation donnée, sous Données incluses ; la recherche web, quand vous l’activez, figure à part de vos données. L’application garde vos conversations pour vous. Ce qu’Ask peut lire en donne la liste complète.
Le Bac à essai fonctionne autrement. Son modèle ne voit que la conversation, les fichiers que vous joignez et vos consignes. Rien de ce que vous gardez dans l’application ne lui parvient.
Connexions : qui lit quoi
Votre organisation branche des systèmes extérieurs, son propre CRM ou un tableur partagé par exemple, et seuls les administrateurs tiennent ces connexions. La lecture, elle, se décide personne par personne : les administrateurs lisent toutes les connexions, les autres uniquement celles qu’on leur a accordées depuis la page Utilisateurs. Ask Intelligence et les agents obéissent à la même règle. Voir Connexions.
Vous raccordez aussi vos propres comptes depuis Mes connexions : votre boîte Gmail ou Outlook, vos Google Sheets, votre Google Search Console et votre Google Analytics, vos comptes sociaux. Ceux-là n’appartiennent qu’à vous. Ils ne sont jamais proposés à un collègue, à un administrateur ni à un agent monté par quelqu’un d’autre.
Remarque : votre messagerie est la seule connexion capable d’écrire. Ask peut déposer un brouillon dans votre dossier Brouillons. L’envoi n’existe que pour Gmail : il est désactivé sur chaque nouvelle connexion et vous seul pouvez l’autoriser. Chaque brouillon et chaque message envoyé sont enregistrés, et vous pouvez les retrouver.
Ce que les administrateurs voient de vous
Les administrateurs gèrent les personnes ; chaque membre de leur organisation a donc une fiche qu’ils ouvrent à leur gré. C’est là qu’ils fixent les rôles, les droits et les quotas, et qu’ils vérifient les ouvertures de session. On y lit :
- Vos nom, rôle, organisation et adresse de connexion.
- Vos modules et vos droits, et les connexions que vous lisez.
- Votre quota journalier sur les crédits partagés et ce que vous en avez tiré aujourd’hui.
- Le solde de votre portefeuille personnel, ses mouvements récents, vos dépenses du jour et celles du mois.
- Vos dernières actions payantes, au prix facturé.
- Vos dernières connexions et les navigateurs que vous avez déclarés de confiance pour les codes.
Sur la page Consommation, les administrateurs voient chaque action payante de chaque membre. Les membres ne voient que les leurs.
Un administrateur peut fermer votre accès, puis le rouvrir. L’application ne supprime pas les comptes : quand quelqu’un s’en va, on ferme sa connexion et ce qu’il a partagé reste à l’organisation.
Ce qu’ils ne voient pas : votre travail non partagé sous Aucune marque, vos connexions personnelles, et le contenu de vos conversations Ask Intelligence et Bac à essai.
Les conversations du service client
Un service client répond aux visiteurs sur votre page publique ou sur votre site. Chaque question posée, chaque réponse donnée, tout reste dans le journal de conversations de ce bureau. Quiconque peut ouvrir le service client de cette marque le lit. Les tests lancés depuis la page du bureau n’y sont pas enregistrés. Supprimer un bureau supprime l’intégralité de son journal. La rubrique Service client détaille les bureaux de bout en bout.
L’équipe BearingBridge
L’équipe BearingBridge fait tourner Intelligence. Elle fixe quelques réglages pour le compte de votre organisation, son plafond de dépense mensuel par exemple, et consulte l’historique des connexions de toutes les organisations pour protéger les comptes. Elle non plus ne voit pas votre travail non partagé sous Aucune marque.
Ouvertures de session et navigateurs de confiance
L’application enregistre chaque tentative de connexion, y compris celles qui échouent, ainsi que les déconnexions, les demandes de lien de mot de passe et les codes envoyés. Vos administrateurs voient les plus récentes sur votre fiche, avec l’adresse réseau d’où chacune est partie.
Une organisation peut exiger une deuxième étape à la connexion : un code à 6 chiffres envoyé à votre adresse de connexion. Il est actif dans toutes les organisations créées depuis l’arrivée de la fonctionnalité, les organisations personnelles comprises. Les plus anciennes l’ont parfois désactivé ; leurs administrateurs l’activent dans les paramètres de l’organisation. Une fois le code saisi, vous pouvez déclarer ce navigateur de confiance pour 30 jours. Vous retirez un navigateur de confiance depuis Paramètres, un administrateur aussi ; la prochaine connexion depuis ce navigateur redemandera un code. Voir Connexion et sécurité.
Votre contenu et les fournisseurs de modèles
Où part votre contenu quand l’IA travaille ? Lorsque vous lancez une fonctionnalité d’IA, votre consigne et les fichiers joints partent chez l’entreprise qui exploite le modèle choisi (OpenAI pour GPT, Anthropic pour Claude, et ainsi de suite), le temps de produire la réponse. Comme l’indique la politique de confidentialité, BearingBridge n’utilise pas votre contenu pour entraîner des modèles, ni les siens ni ceux d’autrui, et ne vend aucune donnée personnelle.
La politique complète se lit sur la page publique Politique de confidentialité, sans même se connecter. Elle couvre les données collectées, les fournisseurs de modèles, les systèmes que vous connectez, les durées de conservation et vos droits.
Qui accorde quoi
| Pour donner à quelqu’un | Un administrateur passe par |
|---|---|
| L’accès à une marque | Rien à donner : chaque membre voit toutes les marques de l’organisation |
| Plus ou moins de droits dans un module | La fiche de la personne dans Administration > Utilisateurs, par-dessus ce que permet le rôle |
| La lecture d’un système connecté | La même fiche |
| Un autre rôle | La même fiche |
| La vue sur votre travail sous Aucune marque | Personne d’autre que vous : partagez-le vous-même |