角色与权限
五个内置角色、自定义角色,加上一张查看、新建、修改、删除的权限表,决定每个人在 Intelligence 里能做什么,而能力永远排在最前。
Intelligence 里每个人只持有一个角色。角色逐项功能决定他可以查看、新建、修改和删除什么,管理员还能单独为某一个人设定权限。本文先讲内置角色和它们背后的权限表,再讲任何权限表都推翻不了的几条规则。
三层决定一个人能做什么
三层都点头,一个人才进得了某个区域:
- 组织:你公司买下的能力。
- 角色:在他进得去的区域里可以做什么。
- 个人开关:为他保留开启的能力,以及单独为他设定的权限。
品牌不算一层。组织的每位成员都处理本组织的全部品牌,与角色无关(见 品牌)。第一层见 能力与模块,本文其余部分讲第二层和第三层。
五个内置角色
应用自带五个角色,名称和权限级别都改不了。
| 角色 | 权限级别 | 一句话 |
|---|---|---|
| 超级管理员 | 超级管理员级别 | 仅限 BearingBridge 员工,覆盖整个平台,绝不授予客户。 |
| 管理员 | 管理员级别 | 掌管组织:全部品牌、管理菜单、用户、角色和额度。 |
| 品牌经理 | 品牌经理级别 | 编辑者能做的都能做,外加本组织各品牌的品牌级设置。 |
| 编辑者 | 编辑者级别 | 在组织的全部品牌上开展工作,付费操作也包括在内。 |
| 查看者 | 查看者级别 | 只读,不能执行付费操作。 |
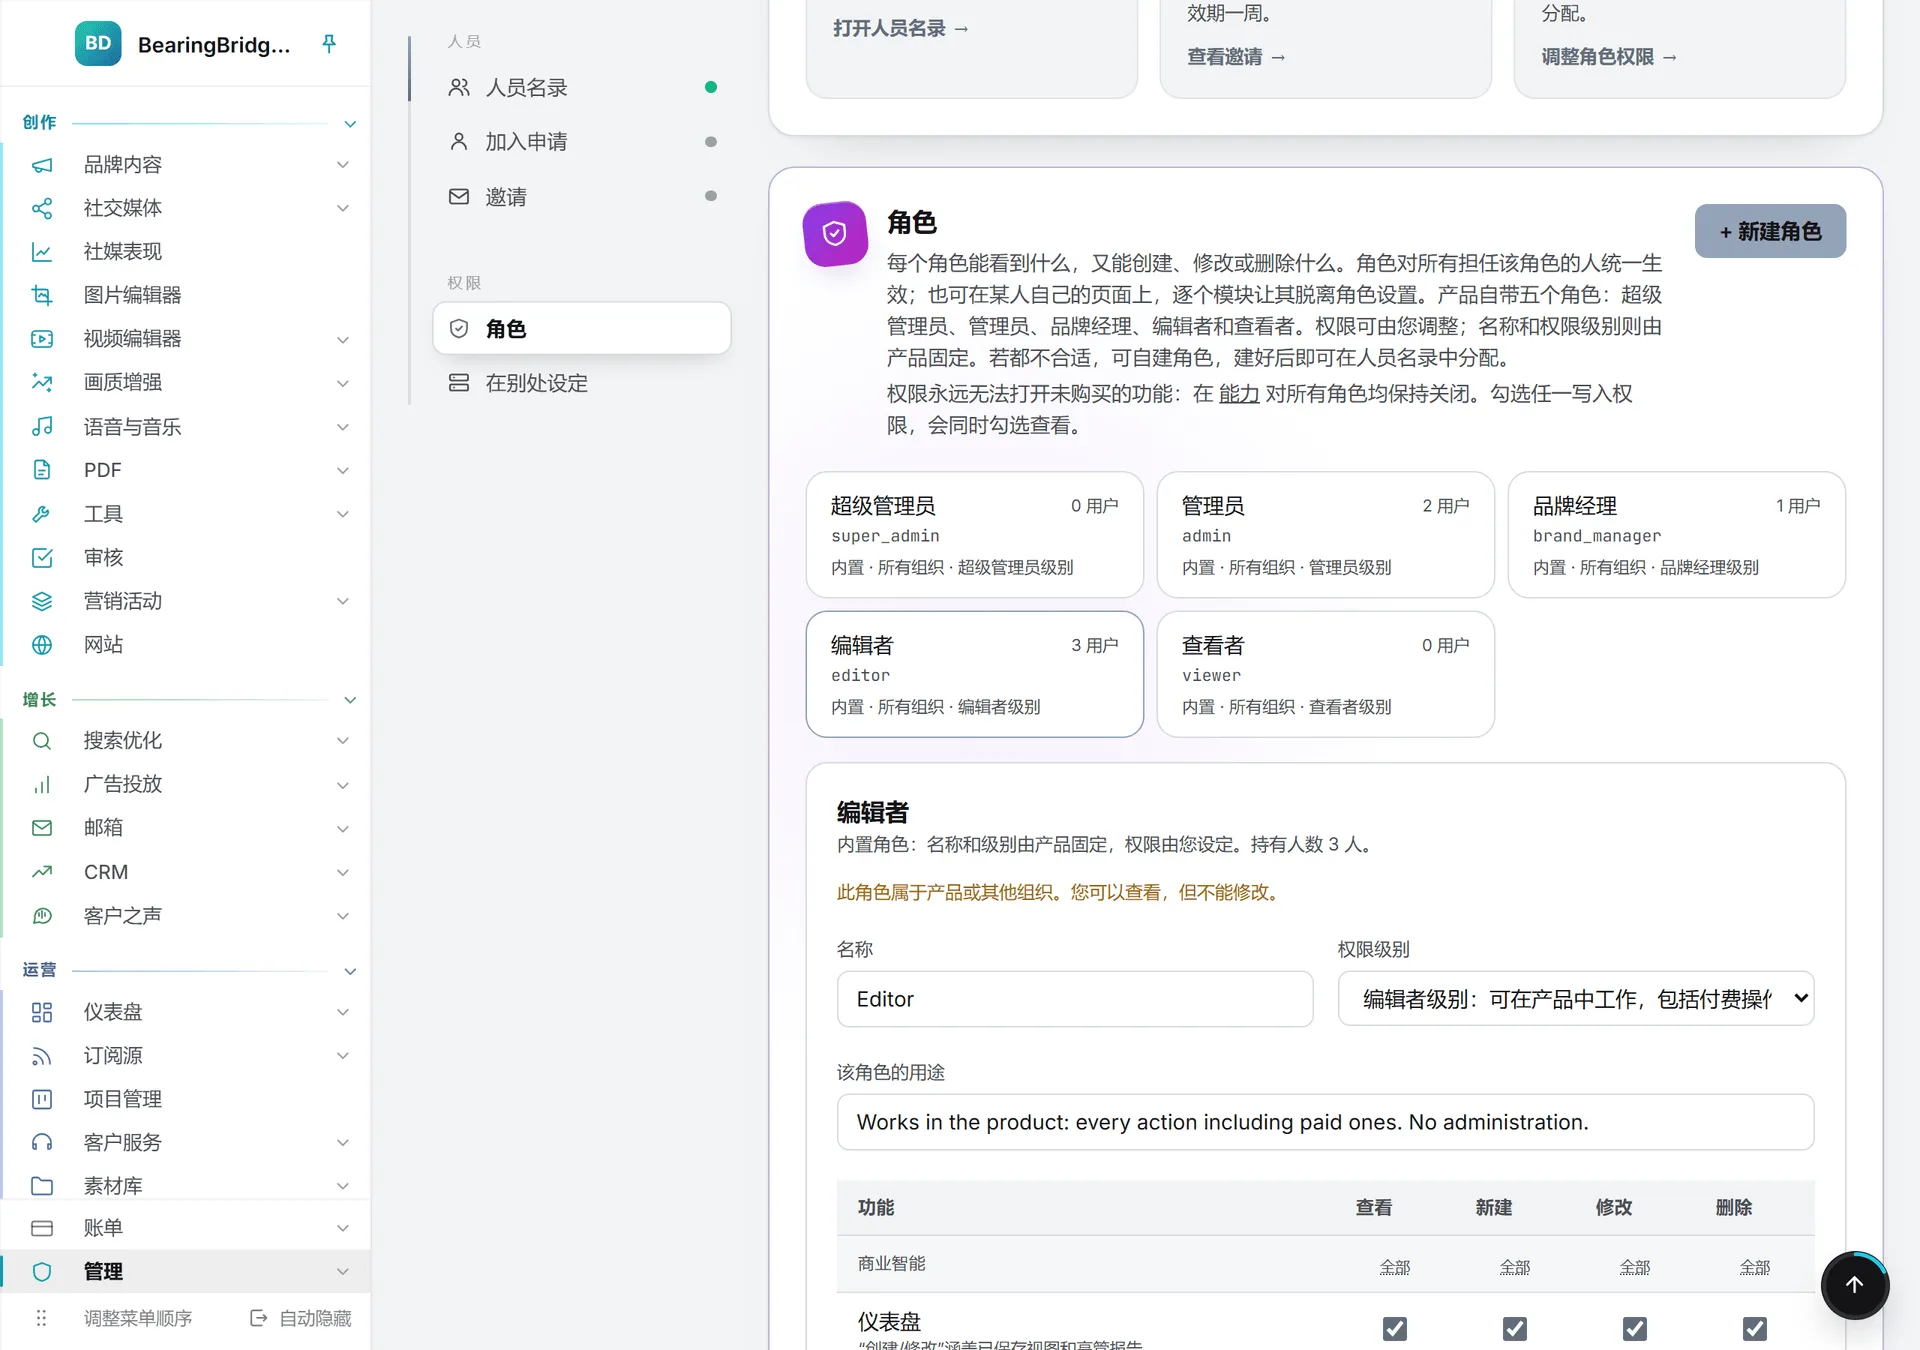
初始状态下,这些角色背后的权限表是这样的:管理员在自己的组织内握有全部权限;编辑者和品牌经理在各业务区域握有全部权限,但不含管理页面;查看者能看同样的区域,什么都改不了,只有自己的 速记区 例外,因为别人读不到里面写的内容。BearingBridge 可以调整它们,所以 管理 > 用户 里的 角色 卡片才是你所在组织的准绳:在那里点一个角色,就能读到它的权限表。
品牌经理和编辑者的差别在范围。品牌经理可以在智能体区域的 组织 标签页里,为组织内任意一个品牌创建和编辑品牌级智能体。在搜索优化里,他还能用 AI 初始化 为某个品牌拿到一份起步关键词清单。编辑者两样都做不了。名字虽叫品牌经理,他并不能编辑品牌本身:管理 > 品牌 里的品牌编辑器仍归管理员。
角色与花费
付费操作,例如 AI 生成和数据刷新,需要编辑者级别及以上。查看者执行不了任何付费操作,但仍然可以打开 账单 查看自己的额度,也可以为自己购买。
角色之外,管理员还在每个人页面的 额度 卡片上,决定他每天可以动用多少组织共享额度。个人自购的额度从不设限。共享额度 讲的是每日限额。
权限级别
每个角色都落在一条五级阶梯上,这条阶梯叫权限级别。应用使用的标签和说明如下:
| 级别 | 应用里的说明 |
|---|---|
| 查看者级别 | 只读,不能执行付费操作。 |
| 编辑者级别 | 可在产品中操作,包括付费操作。 |
| 品牌经理级别 | 编辑者权限,另加本组织各品牌的设置。 |
| 管理员级别 | 管理一个组织(或自己的账户)。 |
| 超级管理员级别 | 覆盖整个平台,保留权限。 |
应用里凡是还要问“这个人资历多高”的地方,答案就是这个级别,比如他管得了谁的组织。无论哪个级别,都看得到组织的全部品牌;到了管理员级别,管理菜单也随之出现。而查看者级别的角色,权限表写什么都只能读,因为任何写入都要求编辑者级别及以上。唯一的例外是速记区:里面是每个人自己的笔记,查看者也和其他人一样可以在其中书写。
权限表
阶梯的事说到这里。一个角色实际能做什么,写在它的权限表里:一行一项功能,每行四个勾选框,查看、新建、修改 和 删除。行按能力和功能区分组,从商业智能一路排到管理。这套分组是权限表自己的:它不跟随左侧菜单的创作、增长、运营三个栏目,菜单里写作 CRM 和 仪表盘 的地方,权限表仍沿用能力名称销售和商业智能。每一行点名一项功能,例如 内容:文本、CRM、项目管理 或 用量日志。管理一节的 角色与权限 列出了每个分组和每一行,也附上应用在那些敏感行旁边打出的提示。
勾上 新建、修改 或 删除,查看 会一并勾上,因为看不见就改不了。
一个人可以配置哪些智能体范围(组织、品牌还是个人),不在权限表之内:那只由角色决定。
自定义角色
五个角色都不合用时,管理员自己建一个:起个名字,选一个低于自己的权限级别,权限表从现有角色复制一份,或者留空从头填。典型场景是一位编辑者级别的活动经理,负责社交媒体和广告投放,对 CRM 只能查看。自定义角色属于你的组织,只提供给组织内部的人。内置角色对管理员是只读的,它们的权限表只有 BearingBridge 改得动。
创建自定义角色 把表单逐项讲了一遍。
为单个人设定权限
角色对所有持有它的人一视同仁。管理员也可以在某个人页面的 权限 卡片上,单独为他设定权限。没动过的行跟着他的角色走;只要改动其中一个勾选框,这项功能就归他个人所有,角色日后怎么变都不影响它。三条限制:你只能授予自己角色也持有的动作,你不能改自己的权限或角色,任何管理员都无法向他人开放超级管理员(平台)区域。
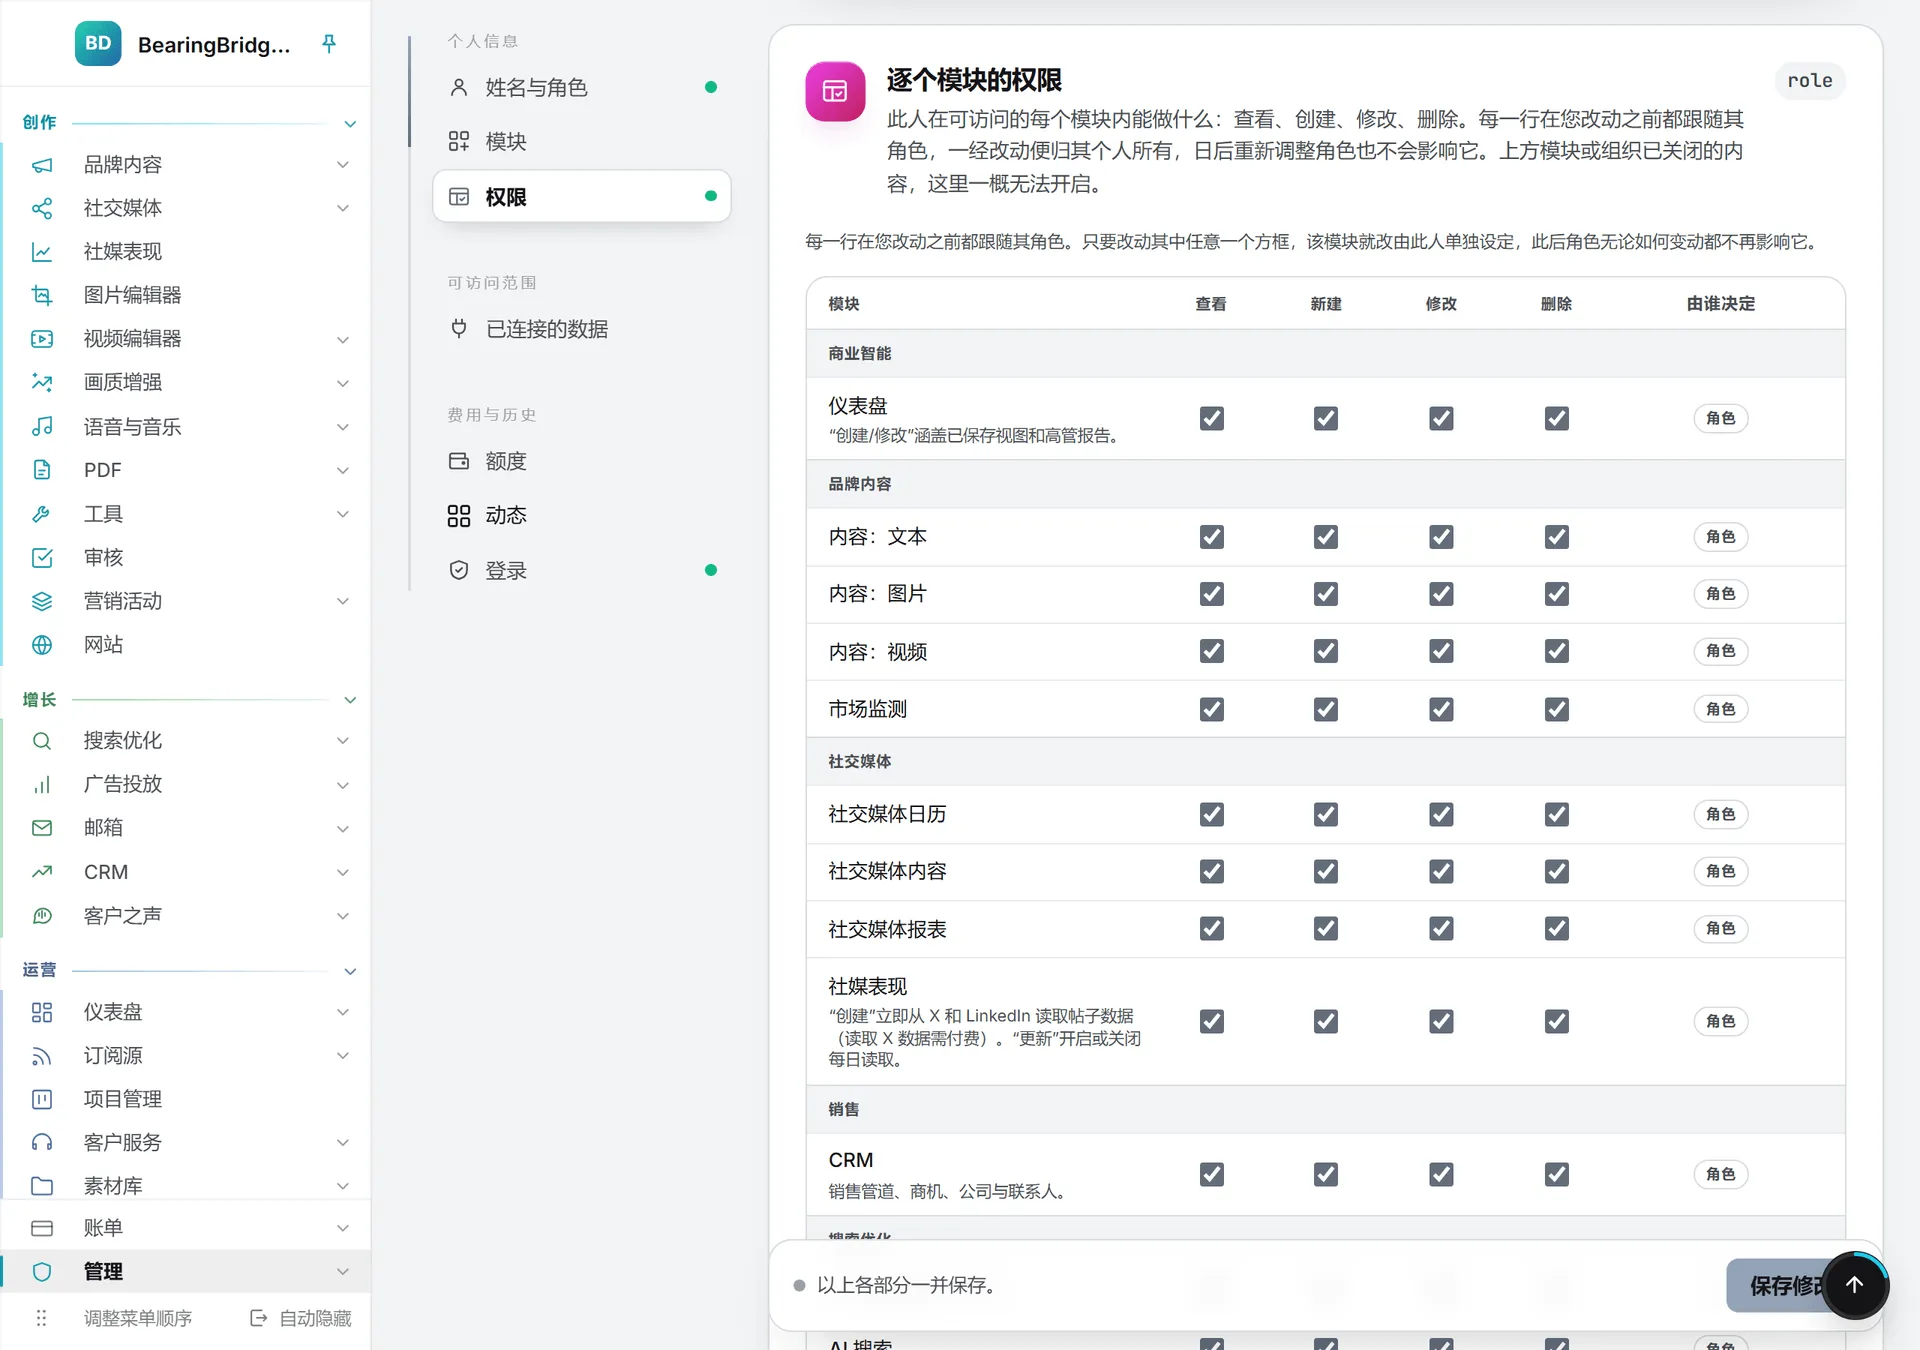
具体步骤,以及怎么把某一行交还给角色,见 为单个人设定权限。
能力永远说了算
权限打不开没买过的东西。一项能力在组织层面、当前品牌或这个人身上是关着的,功能就是关着的,权限表再慷慨也没用。在个人页面上,这些行标着 上方已关闭该模块。
用户从不删除
重要: 应用里没有删除用户这条路。停用登录,才是收回某人访问权的做法。
有人离职,管理员就停用他的登录。当事人立即被登出,并收到一封邮件,告知访问已关闭。账号上的东西一样不少:设置和历史都留在原处,登录随时可以重新开启。参见 停用或重新启用登录。
合作伙伴标记
成为 BearingBridge 的商业合作伙伴不是一种角色,而是任何账号都可以在角色之上带着的一个标记。这个标记会多加一个 合作伙伴 菜单,内含 用户、邀请 和 佣金,除此之外不改变这个人能做的任何事。只有 BearingBridge 团队能打开或关掉它。其余内容见 合作伙伴计划。
谁能管理角色和权限
| 操作 | 谁 |
|---|---|
| 给某个人指派角色,管理员也算 | 管理员,对象是本组织的人 |
| 创建、编辑或删除自定义角色 | 管理员,级别低于自己 |
| 为单个人设定权限 | 管理员,在自己的权限范围内 |
| 修改内置角色的权限表 | BearingBridge 团队 |
| 把某人设为超级管理员或合作伙伴 | BearingBridge 团队 |
管理一节的 角色与权限 有逐步操作指南。