数据权限与隐私
组织与角色决定你看到的数据。本文讲清哪些内容只属于你、Ask Intelligence 能读什么、管理员能看到你的哪些信息,以及登录如何受保护。
Intelligence 用几条规则划定每个人的可见范围。头一条就覆盖了绝大多数情况:组织拥有的内容,你在角色允许的范围内都看得到。其余几条管的是不归品牌的数据、Ask Intelligence、管理员对你的可见范围,以及你的登录记录。
组织和角色说了算
Intelligence 里的数据大多挂在品牌名下:关键词、内容、社交帖子、广告、客户服务会话、品牌文件。每个品牌只属于一个组织,组织的每位成员都能看到并处理它的全部品牌,与角色无关。
人与人之间的差别,在于能拿这些数据做什么:
| 由什么决定 | 管的是什么 |
|---|---|
| 你的组织 | 组织购买的能力和模块,以及名下的品牌。其他组织的品牌和数据,你永远看不到。 |
| 你的角色 | 在每个模块里能查看、创建、修改或删除哪些内容。 |
| 你个人的权限与开关 | 管理员在角色之上单独为你设定的部分:逐个模块的权限、被关闭的模块、已接入的系统。 |
品牌无需逐人授予,也无从逐人收回。组织的每个品牌都出现在品牌选择器和各类列表里,它的文件都在素材库中可见,Ask Intelligence 和 AI 智能体也会在角色允许的范围内替你读取。参见 品牌。
组织级数据随模块开放
有些数据不归任何品牌。销售管道、CRM、项目看板,以及面向全组织的文件,都属于整个组织。
谁有这个模块,谁就看得到。组织启用了销售,你的角色又能查看 CRM,那么你看到的就是完整的 CRM。
管理员可以逐人收紧或放宽,但谁都越不过组织本身开启的范围。参见 角色与权限。
自己的成果在分享之前只属于你
不挂品牌、归在 无品牌 下的工作属于你个人。自己起草的帖子、随手试出来的图片,分享之前只有你看得到。
分享时由你来选:仅自己 或 组织内所有成员。分享并不会挪动这份内容,它仍留在无品牌下,你随时可以收回。把内容送审,你指定的那位审核同事同样能看到。
重要: 管理员身份并不打开别人未分享的成果。删除的逻辑正好相反:内容一旦对组织可见,就只有管理员能删。
任务也照此办理。不属于任何项目的任务,作者和负责人可见;项目里的任务,该项目团队和负责配置项目的管理员可见。
AI 智能体只读范围之内的数据
智能体只读设定给它的品牌,而且只读这些品牌已经开启的模块。从零搭建智能体时,可选的数据清单里只列出你本人看得到的功能。单次运行绝不跨组织。
一个智能体单次运行可以读取组织内的多个品牌。详见 AI 智能体。
素材库的可见范围
素材库里的每个文件,要么属于整个组织,要么属于某一个品牌。两类你都看得到:组织级文件,以及组织内每个品牌名下的文件。无品牌下的文件按上面的分享规则走。参见 素材库。
Ask Intelligence 能读取什么
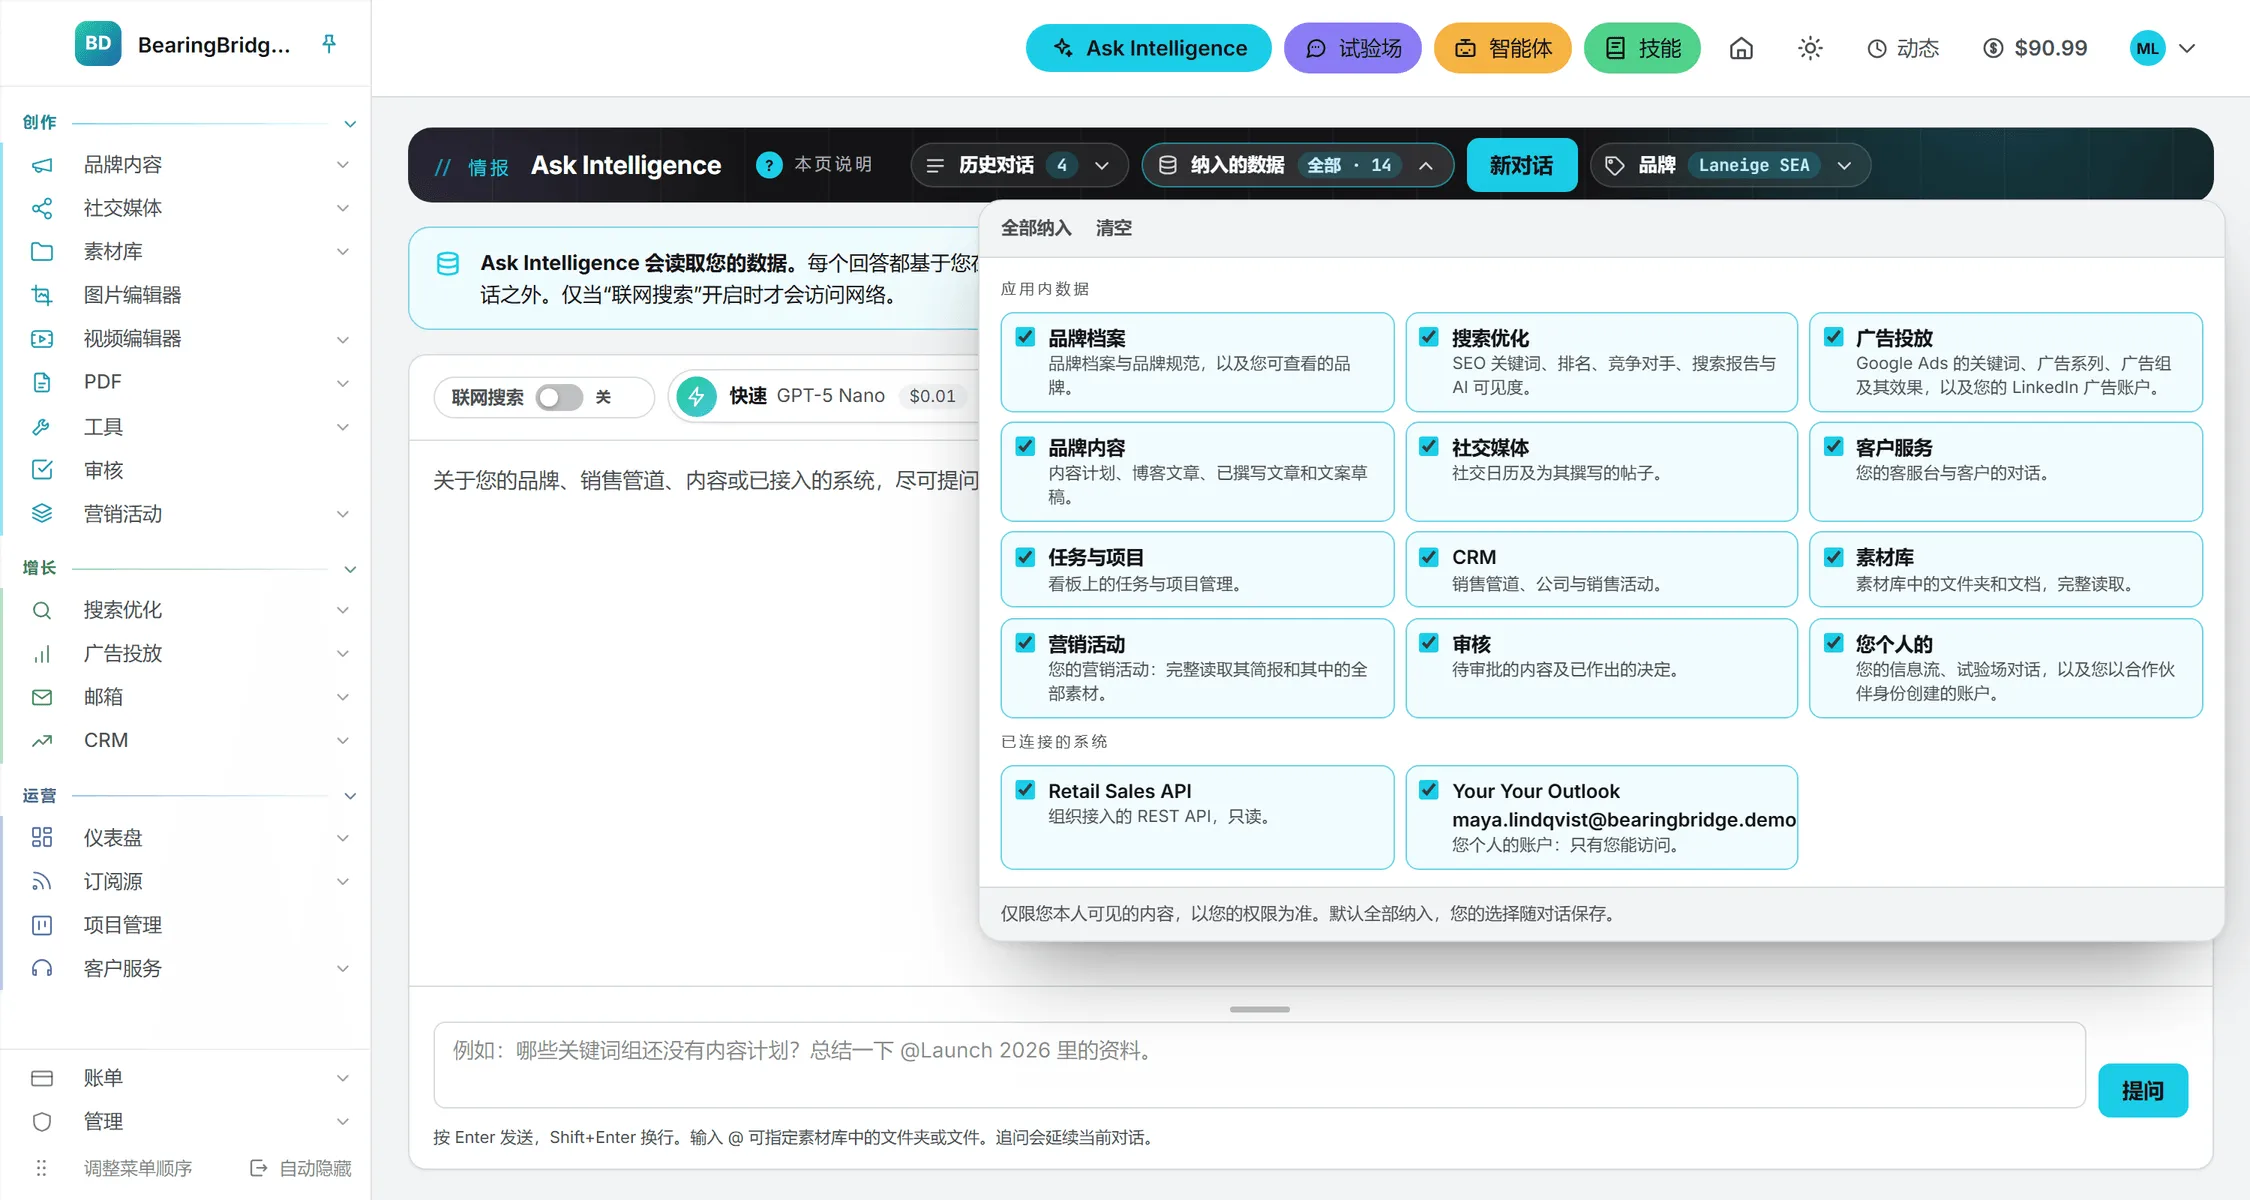
Ask Intelligence 生来就不越出你的数据。它的答案只来自你在应用内能够访问的内容,以及组织接入的外部系统。只有你打开联网搜索,它才会看向外面。
它读取你所在组织各品牌在各模块里的数据、你有权查看的组织级数据、素材库,还有你自己的订阅源和试验场会话。它不读成员名单、技能、AI 智能体及其报告,也不读支出与账单。
每一次会话还能在 纳入的数据 里继续收窄;联网搜索一旦打开,会与你的数据分开列出。会话记录为你保留。完整清单见 Ask 能读取什么。
试验场走的是另一套。它的模型只看得到当前会话、你附加的文件和你写下的指令。你存在应用里的任何东西都到不了它那里。
连接:谁读得到什么
组织可以接入外部系统,例如自有 CRM 或一份共享表格,这些连接只由管理员管理。读取权限则逐人决定:管理员读得到全部连接,其他人只读得到用户页面上授予他的那几个。Ask Intelligence 和 AI 智能体照同一条规则办。参见 连接。
你也可以在 我的连接 里接上自己的账号:Gmail 或 Outlook 邮箱、Google Sheets、Google Search Console 和 Google Analytics,以及社交账号。这些只归你,绝不会交给同事、管理员,或别人搭建的智能体。
注意: 邮箱是唯一可以写入的连接。Ask 能在你的草稿箱里留一封草稿。只有 Gmail 能发送:新连接默认关闭发送,只有你本人能打开。每一封草稿、每一封已发邮件都留有记录,随时可以回看。
管理员能看到你的哪些信息
管理员要管人,因此组织里每位成员都有一张管理员可以打开的页面。设定角色、权限和额度,核对登录记录,都在这里完成。页面上显示:
- 你的姓名、角色、所属组织和登录邮箱。
- 你拥有的模块和权限,以及你读得到的连接。
- 你在共享额度上的每日限额,以及今天已经支取的金额。
- 你个人的额度余额、近期变动,以及今日和本月的花费。
- 你最近的付费操作,以及实际计费的金额。
- 你最近的登录记录,以及你为登录验证码信任过的浏览器。
在 用量 页面上,管理员看得到每位成员的每一次付费操作,成员只看得到自己的。
管理员可以关闭你的登录,也可以重新开启。应用不删除账号,所以有人离开时,关掉的是登录,他分享过的内容留在组织里。
他们看不到的有三样:你在无品牌下未分享的成果、你的个人连接,以及你的 Ask Intelligence 与试验场会话内容。
客户服务会话
客户服务台在你的公开页面或网站上回答访客。访客问了什么、得到什么回答,都记进这个服务台的会话日志。凡是能打开该品牌客户服务的人都读得到。在服务台自己页面上做的测试不会存进日志。删掉服务台,整份日志一并删除。客户服务 一节完整介绍服务台。
BearingBridge 团队
Intelligence 由 BearingBridge 团队运营。团队替你的组织定下少数几项参数,例如每月支出上限,也可以查看所有组织的登录历史,以保障账号安全。他们同样看不到你在无品牌下未分享的成果。
登录与受信任的浏览器
每一次登录尝试都会记录,失败的也不例外;退出登录、索取密码链接、发出的登录验证码同样在册。管理员在你的页面上看得到最近的记录,以及每一次请求来自的网络地址。
组织可以要求登录时多走一步:向你的登录邮箱发送一个 6 位验证码。这项功能上线之后创建的组织一律默认开启,个人组织也一样。此前已经存在的组织可能仍是关闭状态,管理员可以在组织设置里打开。输入验证码之后,你可以信任这台浏览器 30 天。你能在 设置 里撤掉某个受信任的浏览器,管理员也能;下一次在那里登录会重新要验证码。参见 登录与安全。
你的内容与 AI 服务商
AI 运行时,你的内容去了哪里?启用一项 AI 功能,你的提示词和附加的文件会发给你所选模型背后的公司(GPT 对应 OpenAI,Claude 对应 Anthropic,以此类推),由它生成答案。正如隐私政策所写,BearingBridge 不会拿你的内容训练模型,自己的和别人的都不会,也不出售个人数据。
完整政策见公开的 隐私政策 页面,不登录也能读。里面写明了收集哪些数据、模型服务商是谁、你接入了哪些系统、数据保留多久,以及你拥有哪些权利。
谁来授予什么
| 要给某人 | 管理员在哪里操作 |
|---|---|
| 某个品牌的访问权 | 无需授予:组织的每位成员都能看到组织的全部品牌 |
| 在某个模块里放宽或收紧权限 | 该成员在 管理 > 用户 里的页面,在角色允许的范围内 |
| 某个已接入系统的读取权限 | 同一页面 |
| 换一个角色 | 同一页面 |
| 看到你在无品牌下的成果 | 除你之外没有人:只能你自己分享 |